Tylko zmienione pliki
Pliki porównywane są po sumach SHA-256, więc wysyłasz kilka plików zamiast całego projektu.
Wdrażanie stron na hostingu PHP
Przeciągasz folder projektu, widzisz dokładnie, co się zmieni, i wysyłasz tylko nowe oraz zmienione pliki. Każdy plik jest sprawdzany, a przed podmianą powstaje kopia zapasowa.
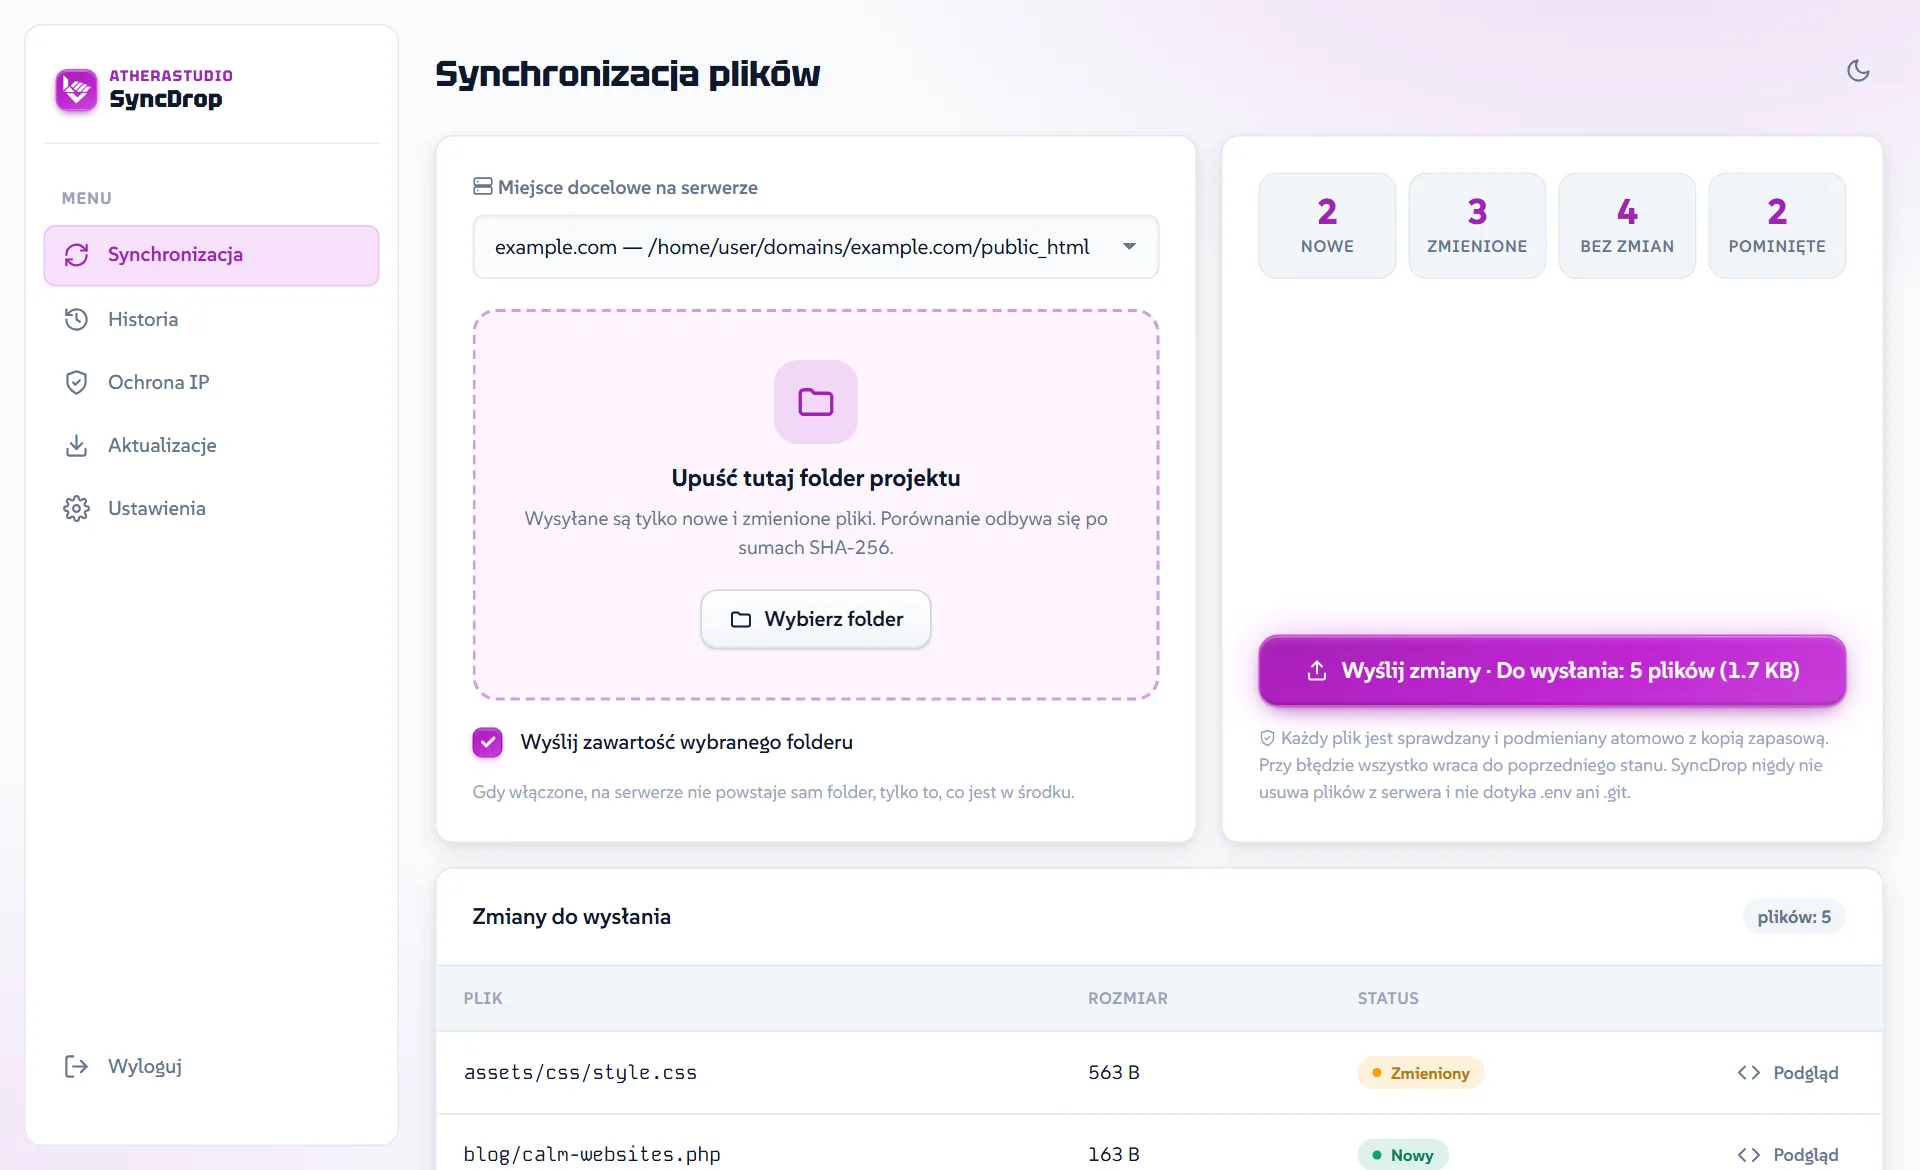

Nie musisz pamiętać, które pliki zmieniłeś. SyncDrop porównuje je za Ciebie.
Przeglądarka liczy sumy SHA-256 plików, a serwer porównuje je z tym, co już ma. Zawartość plików nie opuszcza komputera, dopóki nie klikniesz Wyślij.
Widzisz listę nowych i zmienionych plików, a przy każdym podgląd kodu z porównaniem z wersją na serwerze.
Pliki trafiają na serwer w częściach i są sprawdzane. Podmiana następuje dopiero, gdy wszystko dotarło, a błąd w trakcie cofa wszystkie zmiany.
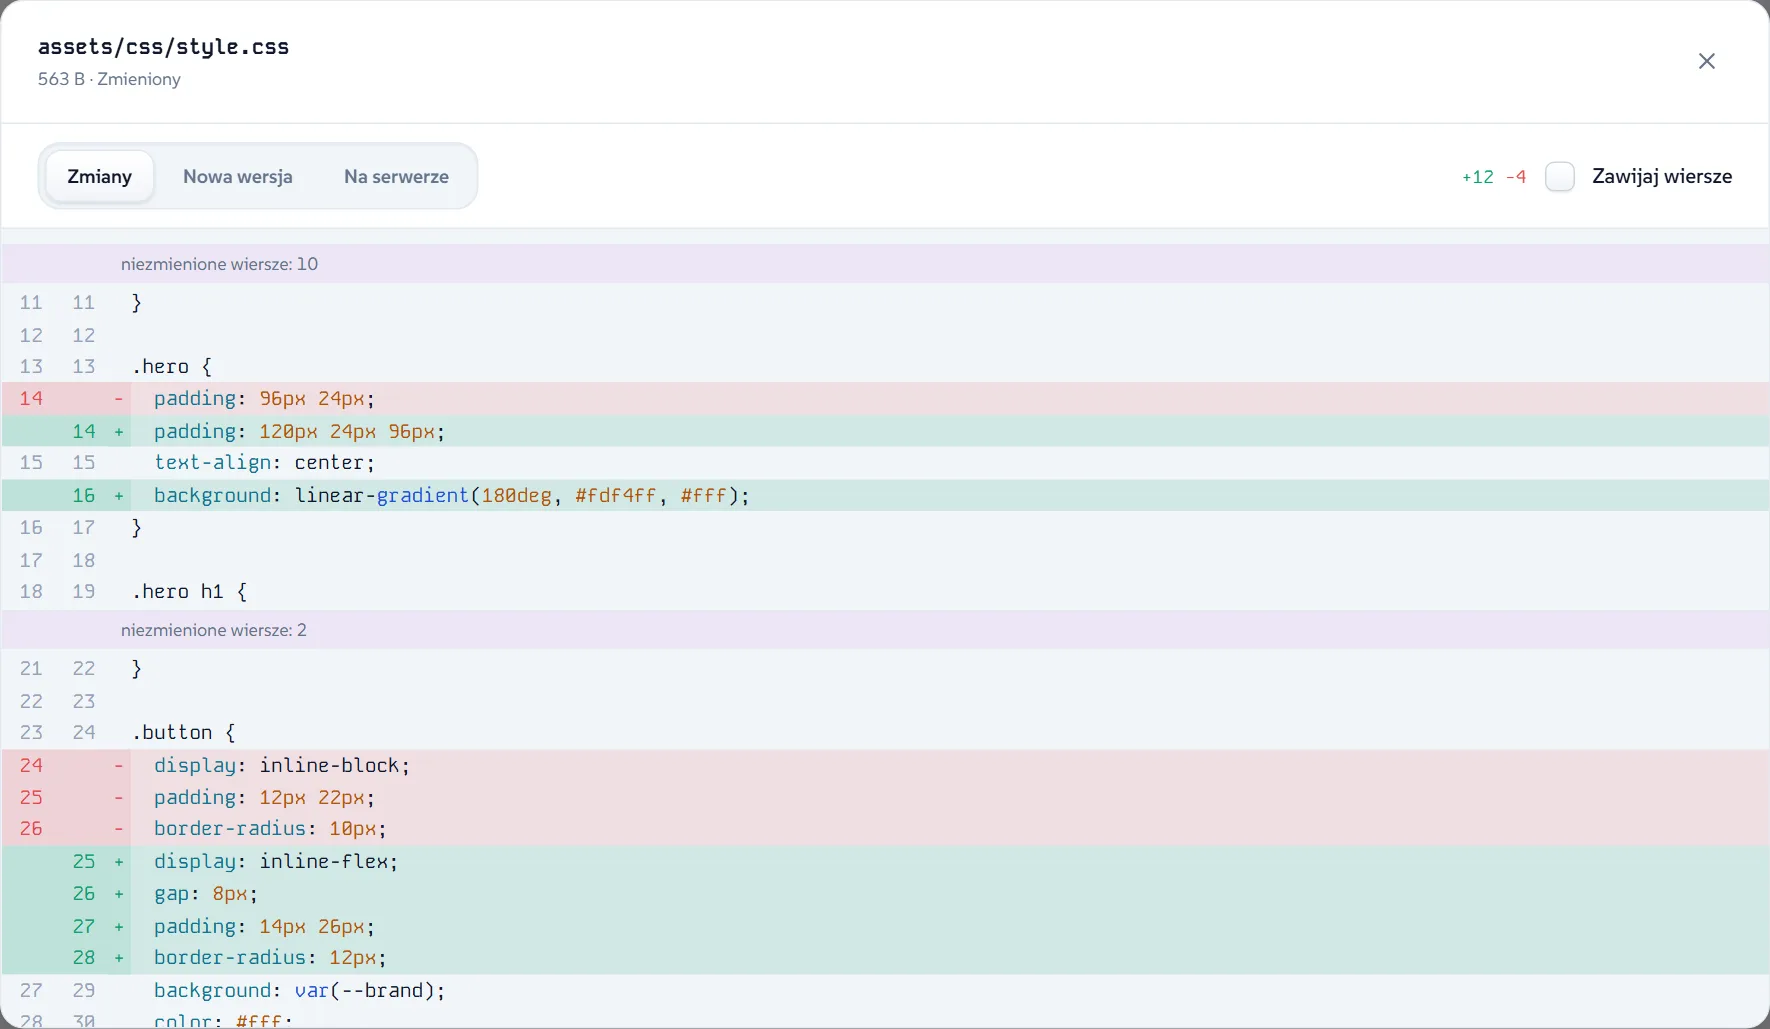
Przycisk Podgląd przy pliku otwiera porównanie wersji na serwerze z nową, linia po linii.

Jeden folder na serwerze, bez instalatorów, bazy danych i zewnętrznych usług.
Pliki porównywane są po sumach SHA-256, więc wysyłasz kilka plików zamiast całego projektu.
Przed podmianą plików powstaje kopia. W historii przywrócisz stan sprzed ostatniego wdrożenia.
Porównanie zmian z podświetlaniem składni, numerami linii i zwiniętymi niezmienionymi fragmentami.
W podfolderze strony, jako subdomena albo osobna domena. Kilka kopii na jednym hostingu nie miesza się ze sobą.
Paczki są podpisane cyfrowo i sprawdzane przed instalacją. Przed aktualizacją powstaje kopia, którą można przywrócić.
Fonty, ikony i skrypty są w paczce. Dane konta trzymane są poza folderem publicznym strony.
SyncDrop ma dostęp do plików Twojej strony, więc logowanie i wysyłanie plików są chronione na kilku poziomach.
Logowanie wymaga hasła i kodu z aplikacji uwierzytelniającej. Do tego 10 jednorazowych kodów awaryjnych.
Proof-of-work, pułapki na boty, a po nieudanych próbach captcha z cyframi i pytanie dla agentów AI.
Skanery i podejrzane zapytania zbierają punkty. Po przekroczeniu progu adres jest blokowany na dobę, tydzień, potem miesiąc.
Gdy nieudane logowania przychodzą naraz z wielu adresów, logowanie jest wstrzymywane na 10 minut. Twój zaufany adres może się logować dalej.
Wiadomość o każdym logowaniu, blokadzie, banie, użyciu kodu awaryjnego i zmianie hasła.
SyncDrop niczego nie usuwa na serwerze i nigdy nie nadpisuje plików .env, .git ani własnych danych.
Nie trzeba dostępu SSH ani konfiguracji serwera.
Nie. Wysyła tylko nowe i zmienione pliki. Pliki, których nie ma w Twoim folderze, zostają na serwerze bez zmian.
Nie, przeciągasz zwykły folder. Dzięki temu nic nie jest rozpakowywane na serwerze, a każdy plik jest sprawdzany osobno.
Pliki są podmieniane dopiero wtedy, gdy wszystkie dotarły i zgadzają się sumy kontrolne. Błąd w trakcie podmiany cofa wszystkie zmiany.
W folderze poza katalogiem publicznym strony. Hasło zapisane jest wyłącznie jako skrót Argon2id.
Tak. W ustawieniach dodajesz kolejne miejsca docelowe, a każde ma własną listę wykluczeń.
Tylko lokalnie na Twoim komputerze. Na serwerze wymaga HTTPS, żeby hasło i pliki nie szły otwartym tekstem.
Tak. SyncDrop jest udostępniany na licencji SA-SDL, więc możesz go używać za darmo do wdrażania własnych i klienckich stron, także takich, które zarabiają. Zgody wymaga dopiero sprzedaż samego SyncDrop jako produktu lub usługi, gdy przynosi ponad 1500 USD miesięcznie.
Pobierz SyncDrop, wgraj jeden folder i wdrażaj tylko to, co się zmieniło.