Nur geänderte Dateien
Dateien werden per SHA-256-Prüfsumme verglichen, also sendest du ein paar Dateien statt des ganzen Projekts.
Website-Deployment für PHP-Hosting
Zieh deinen Projektordner hinein, sieh genau, was sich ändert, und sende nur neue und geänderte Dateien. Jede Datei wird geprüft, und vor dem Ersetzen entsteht eine Sicherung.
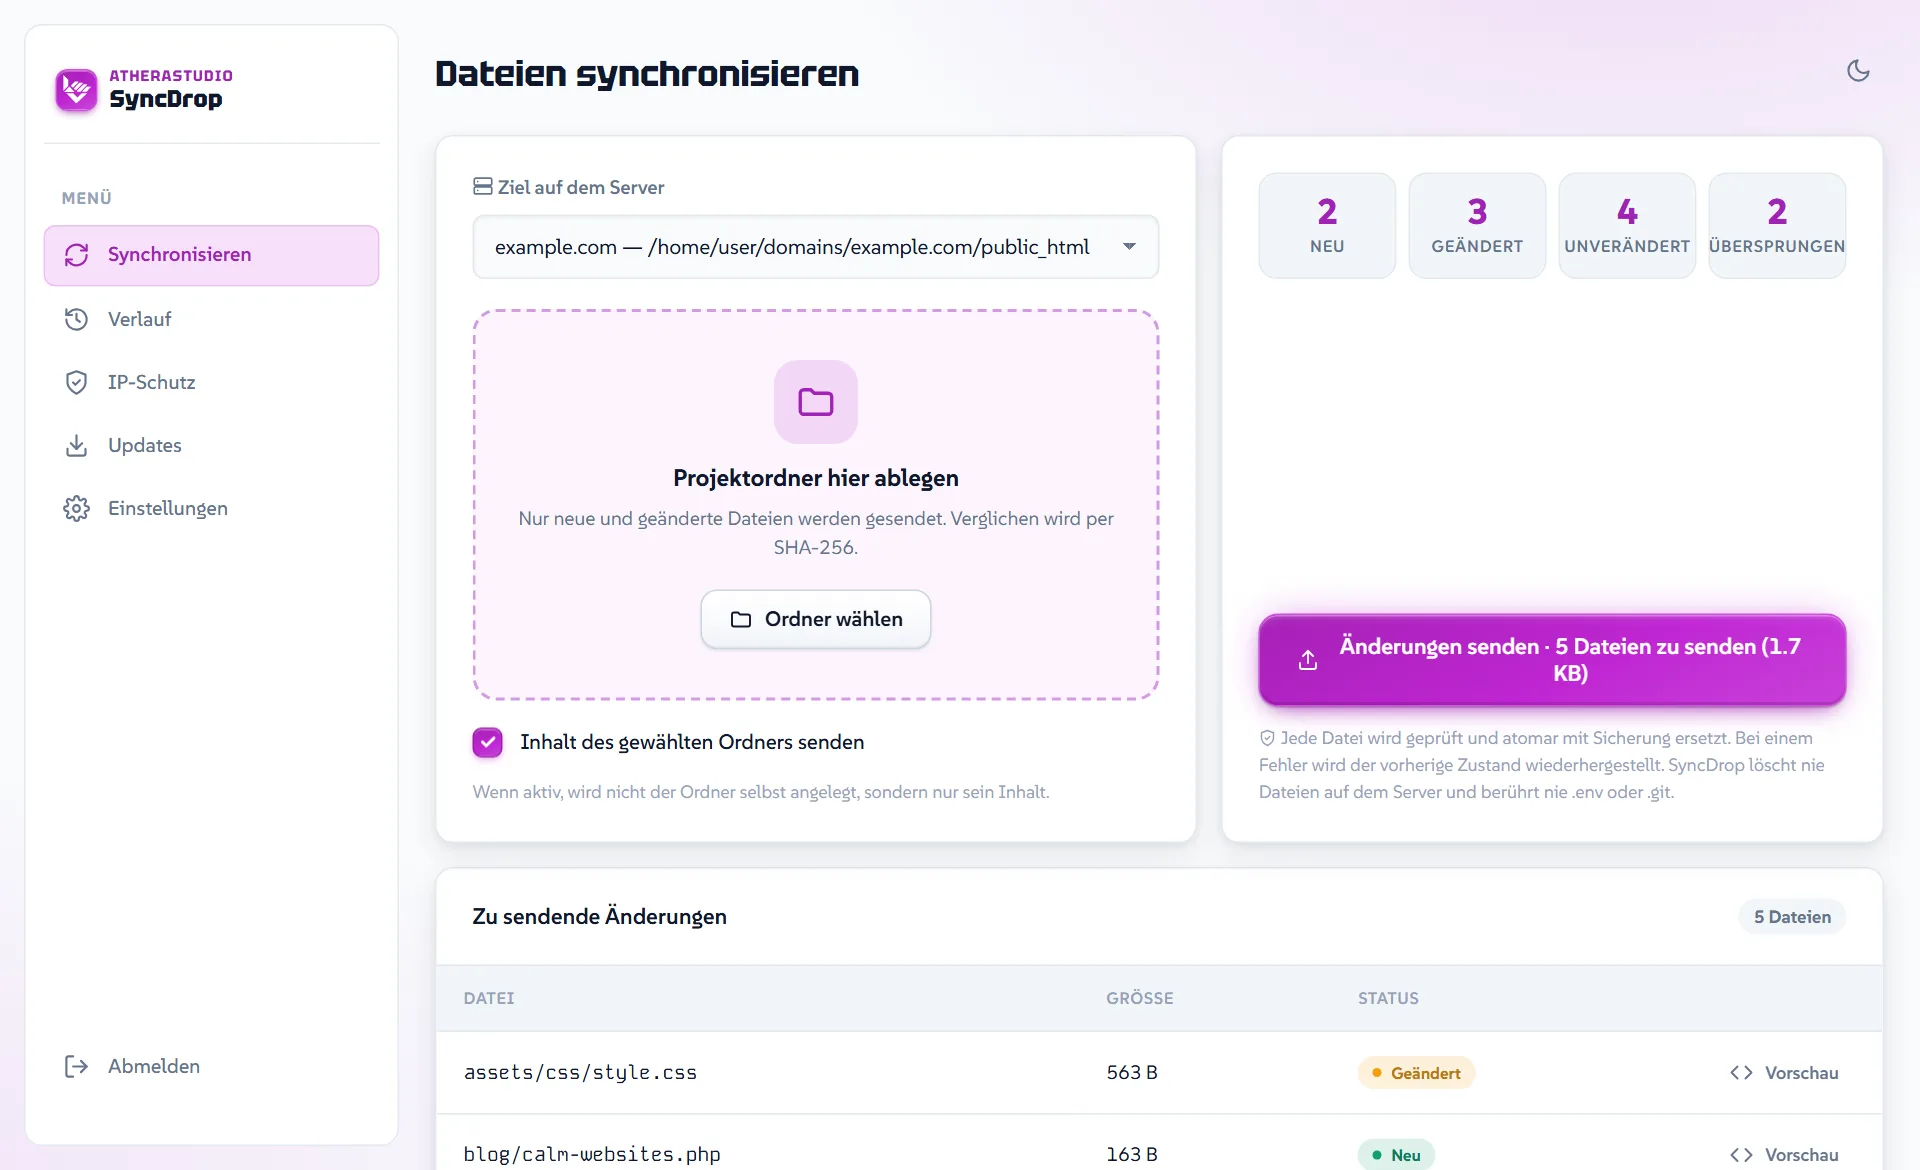

Du musst dir nicht merken, welche Dateien du geändert hast. SyncDrop vergleicht sie für dich.
Dein Browser berechnet SHA-256-Prüfsummen, und der Server vergleicht sie mit seinen Dateien. Die Inhalte bleiben auf deinem Rechner, bis du auf Senden klickst.
Du siehst eine Liste neuer und geänderter Dateien, jeweils mit einer Codevorschau im Vergleich zur Version auf dem Server.
Die Dateien werden in Teilen hochgeladen und geprüft. Ersetzt wird erst, wenn alles angekommen ist, und ein Fehler unterwegs nimmt alle Änderungen zurück.
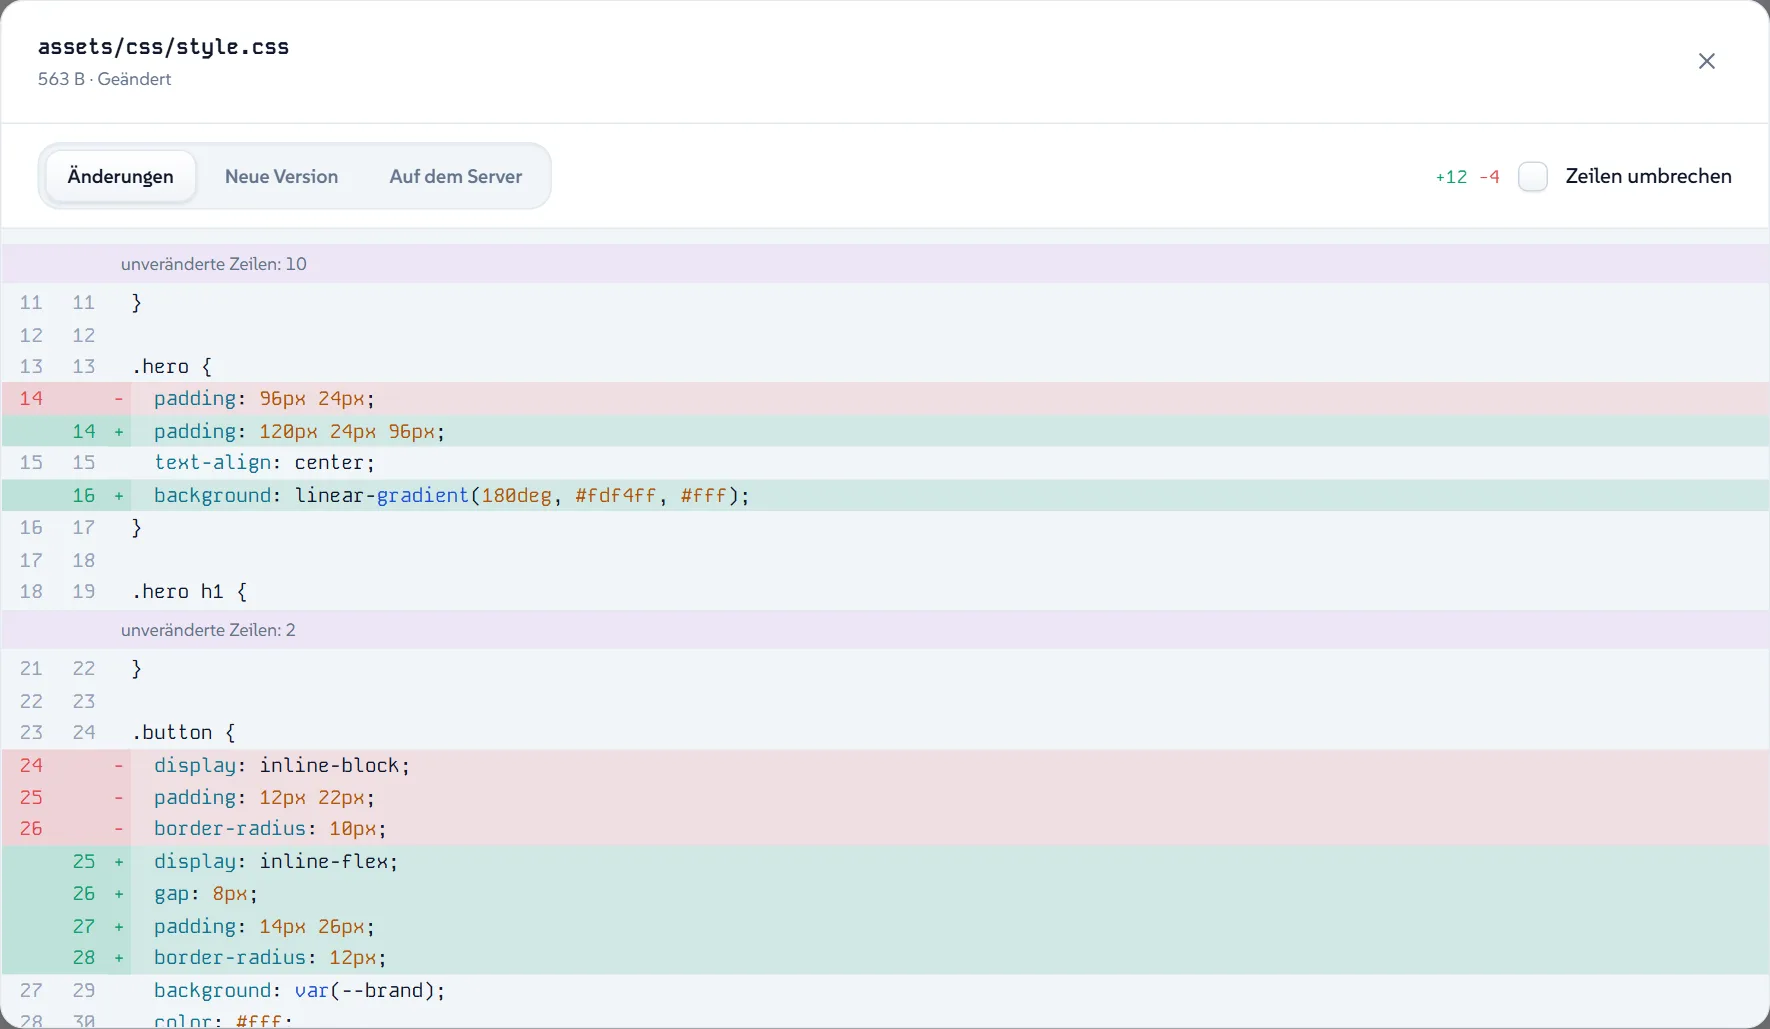
Die Schaltfläche Vorschau neben einer Datei vergleicht die Version auf dem Server Zeile für Zeile mit der neuen.

Ein Ordner auf deinem Server. Kein Installer, keine Datenbank, keine fremden Dienste.
Dateien werden per SHA-256-Prüfsumme verglichen, also sendest du ein paar Dateien statt des ganzen Projekts.
Vor dem Ersetzen entsteht eine Sicherung. Im Verlauf stellst du den Stand vor dem letzten Deployment wieder her.
Ein Vergleich mit Syntaxhervorhebung, Zeilennummern und eingeklappten unveränderten Abschnitten.
In einem Unterordner deiner Website, als Subdomain oder auf eigener Domain. Mehrere Kopien auf einem Hosting kommen sich nicht in die Quere.
Pakete sind digital signiert und werden vor der Installation geprüft. Vor jedem Update entsteht eine Sicherung, die sich wiederherstellen lässt.
Schriften, Icons und Skripte sind im Paket enthalten. Kontodaten liegen außerhalb des öffentlichen Ordners deiner Website.
SyncDrop kann Dateien deiner Website schreiben, daher sind Anmeldung und Upload mehrfach geschützt.
Zur Anmeldung brauchst du Passwort und einen Code aus einer Authenticator-App, dazu 10 einmalige Wiederherstellungscodes.
Proof-of-Work und Bot-Fallen, nach Fehlversuchen ein Ziffern-Captcha und eine Frage für KI-Agenten.
Scanner und verdächtige Anfragen sammeln Punkte. Über dem Limit wird die Adresse für einen Tag, eine Woche und dann einen Monat gesperrt.
Kommen Fehlversuche gleichzeitig von vielen Adressen, wird die Anmeldung für 10 Minuten pausiert. Deine vertrauenswürdige Adresse kann sich weiter anmelden.
Eine Nachricht bei jeder Anmeldung, Sperre, IP-Sperre, Nutzung eines Wiederherstellungscodes und Passwortänderung.
SyncDrop löscht nie etwas auf dem Server und überschreibt nie .env, .git oder seine eigenen Daten.
Kein SSH-Zugang und keine Serverkonfiguration nötig.
Nein. Es sendet nur neue und geänderte Dateien. Dateien, die nicht in deinem Ordner sind, bleiben unverändert auf dem Server.
Nein, du ziehst einen normalen Ordner hinein. So wird auf dem Server nichts entpackt, und jede Datei wird einzeln geprüft.
Dateien werden erst ersetzt, wenn alle angekommen sind und die Prüfsummen stimmen. Ein Fehler beim Ersetzen nimmt alle Änderungen zurück.
In einem Ordner außerhalb des öffentlichen Verzeichnisses deiner Website. Das Passwort wird nur als Argon2id-Hash gespeichert.
Ja. In den Einstellungen fügst du weitere Ziele hinzu, jedes mit eigener Ausschlussliste.
Nur lokal auf deinem Rechner. Auf einem Server verlangt es HTTPS, damit Passwörter und Dateien nie im Klartext übertragen werden.
Ja. SyncDrop steht unter der SA-SDL-Lizenz, du kannst es also kostenlos nutzen, um eigene Websites und Kundenwebsites zu deployen, auch solche, die Geld verdienen. Eine Zustimmung brauchst du erst, wenn du SyncDrop selbst als Produkt oder Dienst verkaufst und damit mehr als 1.500 USD im Monat einnimmst.
Lade SyncDrop herunter, lade einen Ordner hoch und deploye nur, was sich geändert hat.